> For the complete documentation index, see [llms.txt](https://docs.plura.io/ko/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.plura.io/ko/fn/comm/flog/web.md).

# 웹

Web Log & Packet

{% hint style="info" %}
웹 로그를 분석하여 해킹 공격을 탐지하는 기능을 제공합니다.

* 웹 탐지 로그 분석 시, 요청 및 응답 본문 정보가 포함됩니다 (세계 특허 기술).
* OWASP TOP 10 및 사용자 정의 필터 방식을 지원합니다.
* 주요 로그 정보를 시각화하여 제공합니다.
* 알려지지 않은(Unknown) 공격에도 대응 가능합니다.
  {% endhint %}

### 1. 로그 분석 상세 내용

**분석정보 탭**

* **상태값**: 웹 서버의 응답 상태 예) 200(정상), 404(페이지 없음), 500(서버 에러)
  * 상태값 상세 정보는 [모질라 웹 사이트](https://developer.mozilla.org/ko/docs/Web/HTTP/Status) 외부 링크 제공
* **응답**: 웹 서버 응답 크기(Byte) 제공, 크기가 클 경우 데이터 유출 가능성 있음
* **메소드**: RFC 표준 기반 9가지로 분류 (GET, POST, PUT 등), 비표준 값은 noneRFC로 표시
  * GET, POST, CONNECT, DELETE, HEAD, OPTIONS, PATCH, PUT, TRACE

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2F0TQIVohoqKSTOuBpOHzR%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-19%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%204.22.00.png?alt=media&amp;token=0a8b1829-9153-4099-b2f3-a68e298f9e9c" alt=""><figcaption></figcaption></figure>

### &#x20;2. 로그 상세 원본 로그

* **로그 상세 탭**: 웹 로그 및 패킷에서 수집된 원본 로그는 JSON 형태로 가공하여 제공되며, 키(Key) 값은 웹 시스템 환경에 따라 다르게 표시됩니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FNQgIaMTcCXtmEzETKb5I%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-19%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%204.27.42.png?alt=media&amp;token=ef4b9f5b-f9cc-43c5-b493-99113b569c42" alt=""><figcaption></figcaption></figure>

### 3. 탐지 로그 이동 (우클릭 옵션)

* **마우스 우클릭 아이콘:** 컬럼 "이동" 항목에서 마우스 오른쪽 버튼으로 아이콘을 클릭하면 관련된 페이지로 이동할 수 있는 팝업창이 노출됩니다.<br>

  <div align="left"><figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2F2nPKllOobe0JX3GoPMyI%2F20250123_090729.png?alt=media&amp;token=f92973f2-c2cf-41d8-8651-ae003c0f7186" alt=""><figcaption><p><br></p></figcaption></figure></div>

  * **탐지 로그**: 선택한 로그가 탐지 로그일 경우, 해당 페이지로 이동할 수 있습니다.
  * **데이터 유출**: 선택한 로그가 데이터 유출이 발생한 경우,  해당 페이지로 이동할 수 있습니다.
  * **IP 주소 태그 입력**: IP 주소를 태그로 입력할 수 있습니다.
  * **시스템 관리**: 선택한 호스트의 시스템 관리 페이지로 편리하게 이동 가능합니다.

***

### 4. 정렬

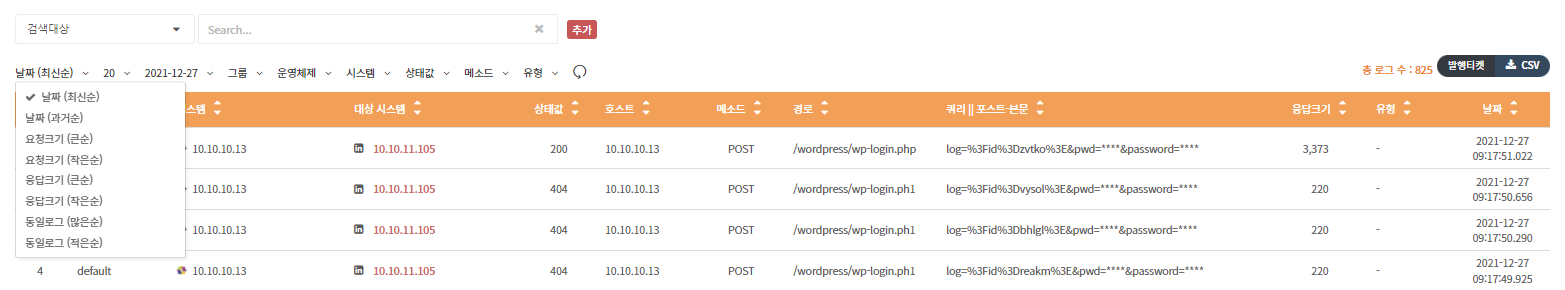
* **정렬 기준**: 생성일 기준의 최신순, 과거순, 요청 크기, 동일 로그 등 다양한 기준으로 정렬할 수 있습니다.
* 기본 설정은 최신순으로, 가장 최근에 생성된 로그가 먼저 표시됩니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/1.png" alt="" width="563"><figcaption></figcaption></figure>

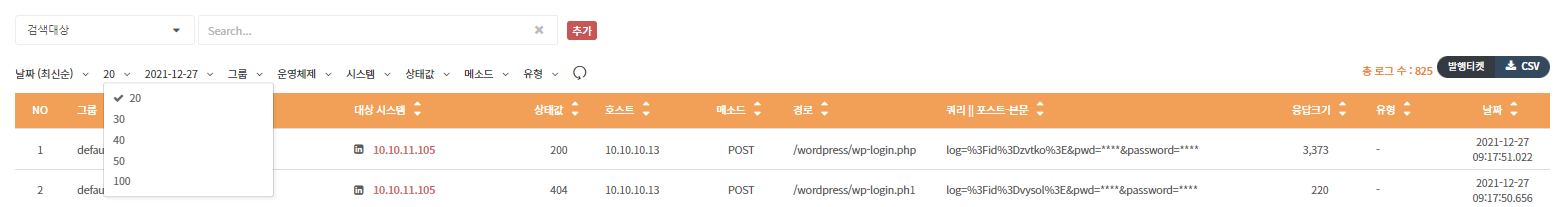
### 5. 페이지당 로그 라인 수 설정

* 한 페이지에 표시되는 로그 라인 수를 20 \~ 100 라인 사이에서 선택할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/2.png" alt="" width="563"><figcaption></figcaption></figure>

### 6. 날짜/시간 선택

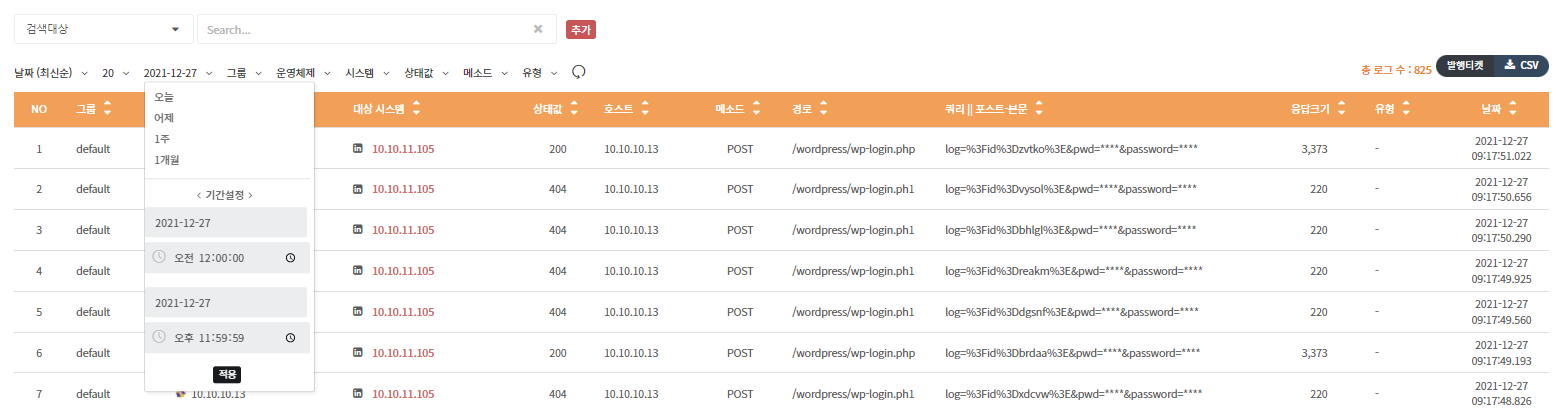
* 기본적으로 당일 발생한 로그를 표시하며, 시간 설정을 통해 특정 로그를 검색할 수 있습니다.&#x20;
* 전날, 1주일, 1개월 등 과거 기간을 선택할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/3.png" alt="" width="563"><figcaption></figcaption></figure>

### 7. 그룹 선택

* 그룹별 로그 정렬이 가능합니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FKCjTaZcmOZcfx5R7z2vs%2F12.png?alt=media&amp;token=3911fc11-8539-48fc-89be-6364e2429675" alt="" width="563"><figcaption></figcaption></figure>

### 8. 운영체제 선택

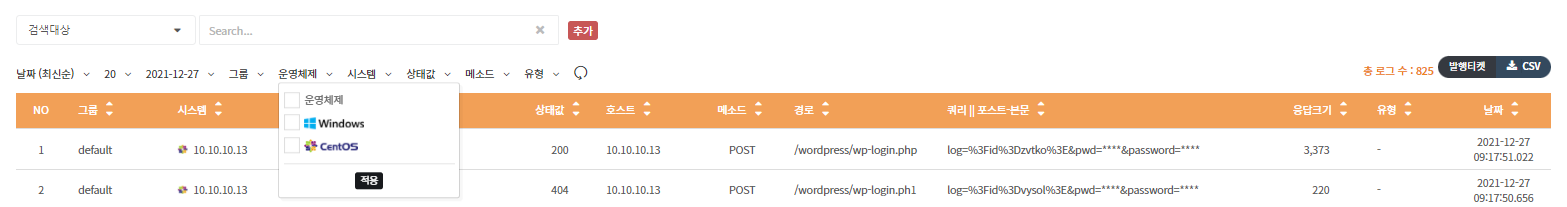
* 운영체제별로 로그를 정렬할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/5.png" alt="" width="563"><figcaption></figcaption></figure>

### 9. 호스트 선택

* 특정 호스트를 선택하여 해당 호스트의 로그를 정렬할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/6.png" alt="" width="563"><figcaption></figcaption></figure>

### 10. 호스트(도메인) 선택

* 특정 호스트(도메인)을 선택하여 해당 로그를 정렬할 수 있습니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FrFEGu7f3WB0IYgvsF0LZ%2F0005.png?alt=media&amp;token=f126ebe8-9904-4c47-8c94-d7aa28796b25" alt="" width="563"><figcaption></figcaption></figure>

### 11. 상태값 선택

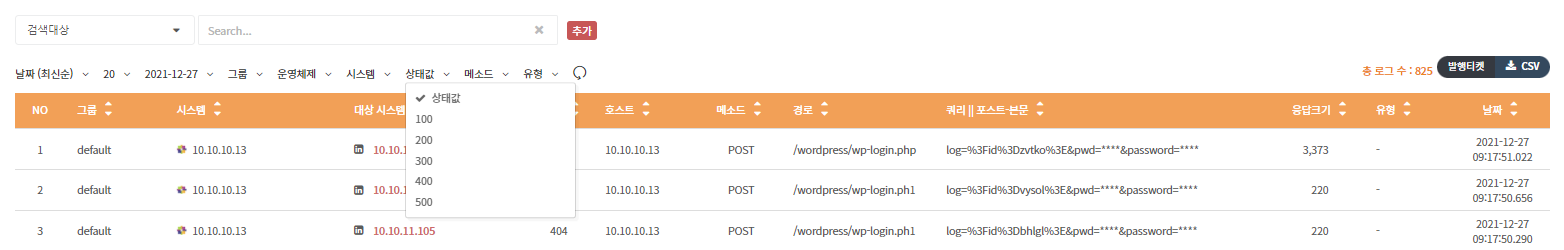
* 웹 서버 응답 코드에 따라 로그를 정렬할 수 있습니다.&#x20;
* 예: 정상 응답(200), 페이지 없음(404), 서버 오류(500)

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/web/7.png" alt="" width="563"><figcaption></figcaption></figure>

### 12. 메소드 선택

* **요청 헤더 정보**에 따른 정렬 (GET, POST 등)
  * RFC 정의: GET, POST, CONNECT, DELETE, HEAD, OPTIONS, PATCH, PUT, TRACE
  * RFC 정의되지 않은 값이 있을 경우: noneRFC로 표시

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FmV3HgMIsiUe1U1g4Vu7J%2Fimage.png?alt=media&amp;token=134a0909-bb00-43c4-ae74-b624cc601295" alt="" width="563"><figcaption></figcaption></figure>

### 13. 유형 선택

* 탐지 발생 시 기준값에 따라 로그를 정렬할 수 있습니다.&#x20;
* OWASP TOP 10 및 사용자 정의 필터가 지원됩니다.
<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FPPF2n0ASOUifzIUDpo1H%2Fimage.png?alt=media&amp;token=9d0112a6-5be9-4a26-8cba-5d07967bf2b9" alt="" width="563"><figcaption></figcaption></figure>