> For the complete documentation index, see [llms.txt](https://docs.plura.io/ko/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.plura.io/ko/fn/comm/flog/net.md).

# 네트워크

{% hint style="info" %}
정보보안 제품 및 네트워크 장비에서 발생하는 로그를 수집하여 이상 징후를 탐지합니다.

각 장비에서 외부 syslog를 설정하면, PLURA Log Collector(PLC)가 로그를 수집하여 제공합니다.
{% endhint %}

### 1. 로그 상세 내용

* **분석정보 탭**: 해시 이전의 로그를 볼 수 있는 기능을 제공합니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2F5BpNd8XloO7fVTMWe5Cf%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-19%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%204.53.19.png?alt=media&amp;token=863706be-5e3d-4926-abfb-7aeb145c18c8" alt=""><figcaption></figcaption></figure>

### 2. 로그상세 원본로그 내용

* **로그 상세 탭**: 수집된 원본 로그를 JSON 형식으로 가공하여 제공합니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FOIo320WyvcEoTV53apOq%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-19%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%204.53.50.png?alt=media&amp;token=689e01ea-52a3-40e9-aa97-6db4ea00a760" alt=""><figcaption></figcaption></figure>

### 3 . 탐지 로그 이동 (우클릭 옵션)

* 로그 컬럼에서 마우스 우클릭을 통해 탐지 로그 페이지로 편리하게 이동할 수 있습니다.
* IP주소 태그 입력, 시스템 관리 페이지로 이동

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FG5v9CJu2P4KTQGORi92S%2F9.png?alt=media&amp;token=116967ed-f89f-440c-a844-7f419df15481" alt=""><figcaption></figcaption></figure>

***

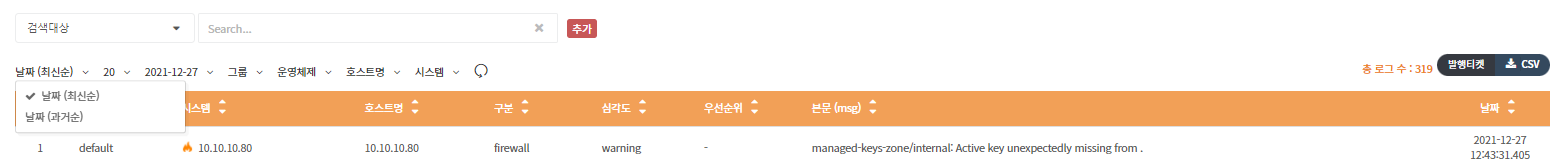
### 4. 정렬

* **정렬 기준**: 생성일 기준으로 최신순 또는 과거순으로 정렬할 수 있습니다.
* 기본 정렬은 최신순으로 설정되어, 가장 최근에 생성된 로그가 먼저 표시됩니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/network/1.png" alt="" width="563"><figcaption></figcaption></figure>

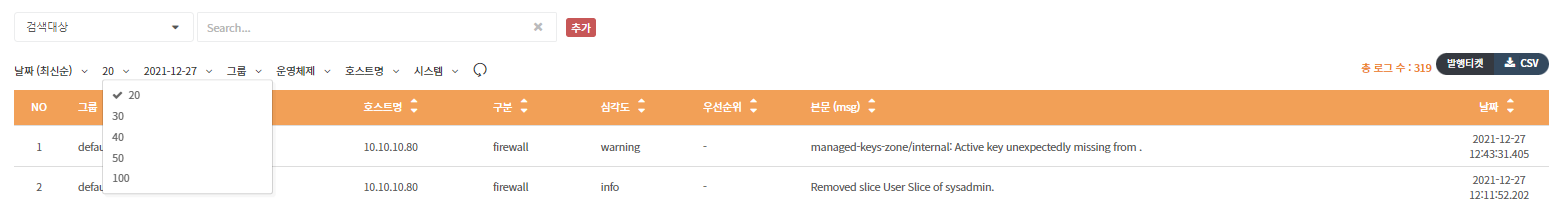
### 5. 페이지당 로그 라인 수 설정

* 한 페이지에 표시되는 로그 라인 수를 20 \~ 100 라인 사이에서 설정할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/network/2.png" alt="" width="563"><figcaption></figcaption></figure>

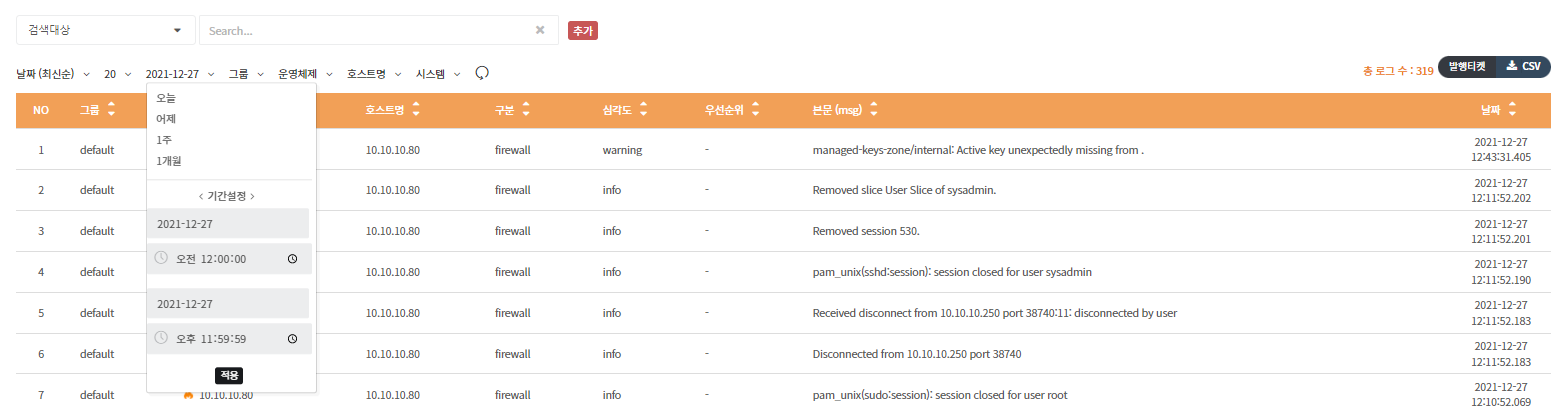
### 6. 날짜/시간 선택

* 기본적으로 당일 발생한 로그를 표시하며, 시간 설정을 통해 특정 로그를 검색할 수 있습니다.
* 전날, 1주일, 1개월 등 과거 기간도 선택 가능합니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/network/3.png" alt="" width="563"><figcaption></figcaption></figure>

### 7. 그룹 선택

* 그룹별로 로그를 정렬할 수 있습니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2F576TCJNJvGIu3frMJTZ9%2F13.png?alt=media&amp;token=ff6031f8-0690-4734-a798-f1a7ccc705c6" alt="" width="563"><figcaption></figcaption></figure>

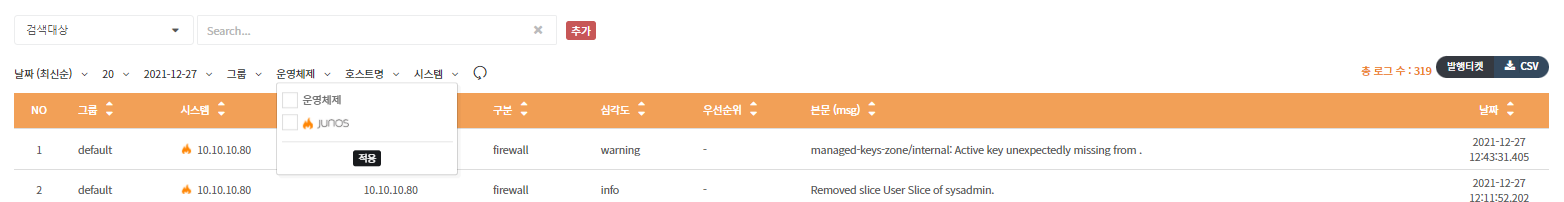
### 8. 운영체제 선택

* 운영체제별로 로그를 정렬할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/network/5.png" alt="" width="563"><figcaption></figcaption></figure>

### 9. 호스트명 선택

* 특정 호스트명을 선택하여 해당 호스트의 로그를 정렬할 수 있습니다.

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FB83M8ngCDpf6O4kdUVeC%2Fimage.png?alt=media&amp;token=c44226d3-51de-4492-ac75-07814b88102b" alt="" width="563"><figcaption></figcaption></figure>

### 10. 호스트 선택

* 특정 호스트를 선택하여 해당 호스트의 로그를 정렬할 수 있습니다.

<figure><img src="https://qubitsec.github.io/docs/images/Manual/common/full_log/network/6.png" alt="" width="563"><figcaption></figcaption></figure>