> For the complete documentation index, see [llms.txt](https://docs.plura.io/ko/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.plura.io/ko/fn/comm/fdetection/host.md).

# 호스트

{% hint style="info" %}
**계정 탈취 공격, 원격 접속 시도, 권한 상승, 측면 이동 공격 탐지 및 대응**

* 행위 기반 자동 공격 탐지 필터
* 사용자 정의 필터 제작 가능
* Windows 및 Linux 에이전트 제공
  {% endhint %}

### 1. 로그 상세 내용

* **분석정보 탭**: 운영체제별로 탐지 정보를 분석하여 제공
* **Hash 전 로그 보기** 기능 제공

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FvtVwRqMXwGPhmETBVZZk%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-17%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%202.56.49.png?alt=media&amp;token=be7b8c6e-9694-4fb8-afc3-9af7a4f4fbd8" alt=""><figcaption></figcaption></figure>

### 2. 로그상세 원본로그 내용

* **로그상세 탭**: 수집된 원본 로그를 json 또는 xml 형태로 가공하여 제공

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2Fcayrdwi3nTNnk40jaXV5%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-17%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%202.56.55.png?alt=media&amp;token=9ead1b21-19ce-4fb7-b194-b7d05303cd7e" alt=""><figcaption></figcaption></figure>

### 3 . 전체 로그 이동 (우클릭 마우스 옵션)

* 로그 컬럼에서 우클릭하면 다음의 옵션으로 편리하게 이동

<table><thead><tr><th width="202">선택 조건</th><th>의미</th></tr></thead><tbody><tr><td>전체로그(=) </td><td> '동일' 시간대의 전체로그</td></tr><tr><td>전체로그(±1s)</td><td>'1초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±2s)</td><td>'2초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±3s) </td><td>'3초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±5s) </td><td>'5초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±10s) </td><td>'10초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±30s) </td><td>'30초' 전후 시간대의 전체로그</td></tr><tr><td>전체로그(±60s) </td><td>'60초' 전후 시간대의 전체로그</td></tr></tbody></table>

* 티켓 발행
* IP주소 태그 입력 기능
* **시스템 관리**: 선택한 호스트의 시스템 관리 페이지로 이동

***

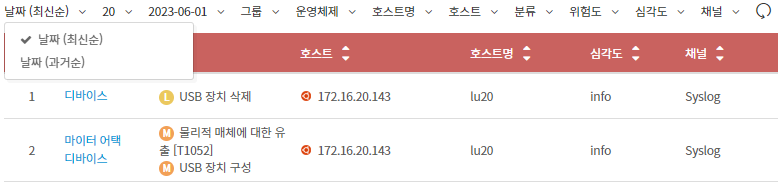
### 4. 정렬

* **생성일 기준**: 최신순 또는 과거순 정렬 제공
* 기본값은 최신순으로, 가장 마지막에 생성된 로그부터 표시<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/1.png" alt=""><figcaption></figcaption></figure>

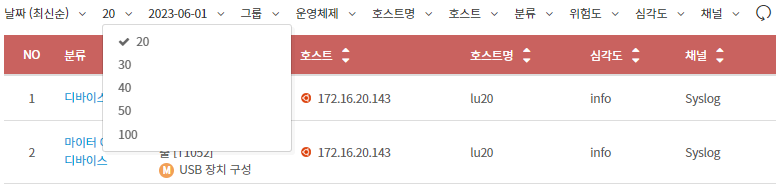
### 5. 페이지당 로그 라인 수 설정

* 한 페이지에 표시할 로그 라인 수를 20 \~ 100개로 설정 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/2.png" alt=""><figcaption></figcaption></figure>

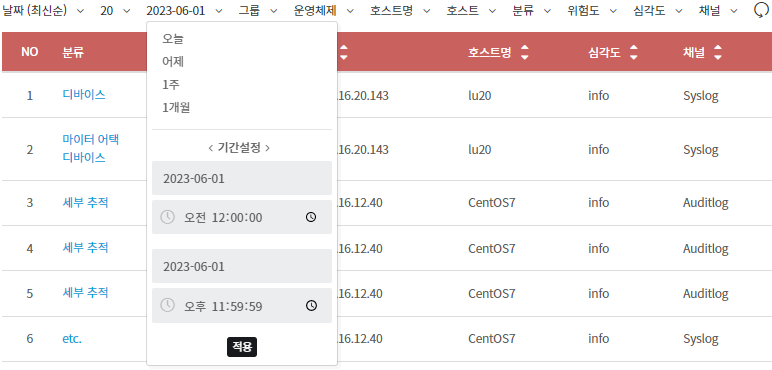
### 6. 날짜/시간 선택

* 기본값은 당일 발생 로그이며, 특정 시간을 설정하여 로그를 검색 가능
* 과거 로그 검색 시 전날, 1주, 1개월 등 기간 선택 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/3.png" alt=""><figcaption></figcaption></figure>

### 7. 그룹 선택

* 그룹별로 로그를 정렬하여 확인 가능<br>

  <figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FyDFQIZdx1hnatIQAFvPH%2F03.png?alt=media&amp;token=b28e6191-a617-44cd-9218-19420ca23d6f" alt="" width="563"><figcaption></figcaption></figure>

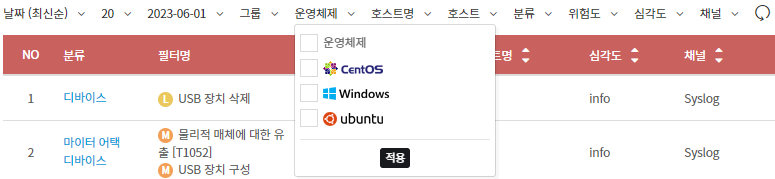
### 8. 운영체제 선택

* 운영체제별로 로그를 정렬하여 확인 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/5.png" alt=""><figcaption></figcaption></figure>

### 9. 호스트명 선택

* 특정 호스트명을 선택하여 해당 로그를 정렬<br>

  <figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2FY5G1UASHeap925lxSL0J%2Fspaces_bL8mhGEJFL6ccTwojZ6f_uploads_7vZi3Hbdpv0AxmgxRyXQ_image.png?alt=media&amp;token=9d9cff73-8a99-4161-87c0-ee4d89d35d13" alt=""><figcaption></figcaption></figure>

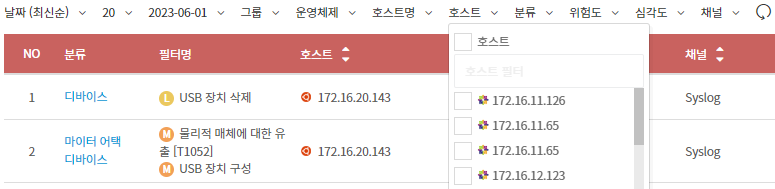
### 10. 호스트 선택

* 특정 호스트를 선택하여 해당 로그를 정렬<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/6.png" alt=""><figcaption></figcaption></figure>

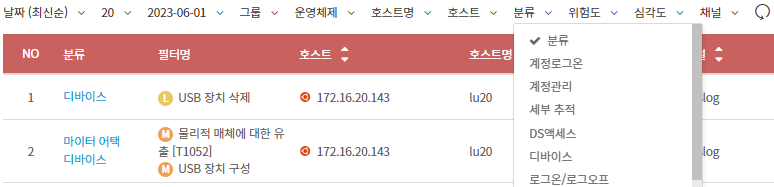
### 11. 분류 선택

* 탐지된 분류별로 로그를 선택하여 정렬 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/7.png" alt=""><figcaption></figcaption></figure>

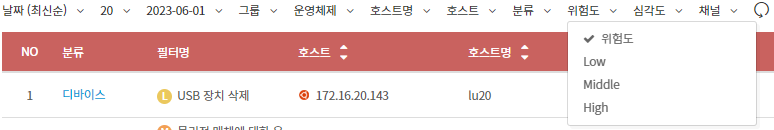
### 12. 위험도 선택

* 위험도별로 로그를 선택하여 정렬 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/8.png" alt=""><figcaption></figcaption></figure>

### 13. 심각도 선택

* 심각도별로 로그를 선택하여 정렬 가능

<figure><img src="https://3912928640-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbL8mhGEJFL6ccTwojZ6f%2Fuploads%2F4yxFTEQFIHAW6YqYFqmo%2F%E1%84%89%E1%85%B3%E1%84%8F%E1%85%B3%E1%84%85%E1%85%B5%E1%86%AB%E1%84%89%E1%85%A3%E1%86%BA%202024-01-17%20%E1%84%8B%E1%85%A9%E1%84%92%E1%85%AE%203.07.54.png?alt=media&amp;token=de5c4581-0530-4d20-8153-e530d14c5321" alt=""><figcaption></figcaption></figure>

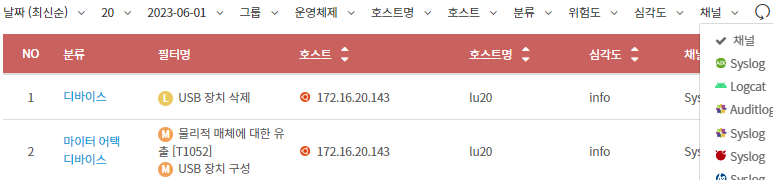
### 14. 채널 선택

* 채널별로 로그를 선택하여 정렬 가능<br>

  <figure><img src="https://qubitsec.github.io/docs/images/Manual/common/filter/system/10.png" alt=""><figcaption></figcaption></figure>